Ein infizierter Rechner im Buchhaltungsbüro sollte nicht automatisch Zugriff auf den Server, die Telefonanlage und das WLAN für Gäste haben. Genau hier setzt eine sinnvolle Netzwerksegmentierung an. Wer die Netzwerksegmentierung im Büro planen möchte, schafft klare Grenzen zwischen Geräten und Anwendungen – damit ein einzelner Fehler nicht gleich den ganzen Betrieb ausbremst.
Für kleine und mittelständische Unternehmen ist das kein Projekt nur für große Konzerne. Schon ab wenigen Arbeitsplätzen, einem Server, mobilen Geräten und einem Gäste-WLAN lohnt sich eine klare Struktur. Sie erhöht die Sicherheit, erleichtert die Fehlersuche und sorgt dafür, dass die IT mit dem Unternehmen wachsen kann.
Was Netzwerksegmentierung im Büro konkret bedeutet
In vielen Büros teilen sich PCs, Drucker, Server, Smartphones, Konferenztechnik und Besucher ein gemeinsames Netzwerk. Das ist zunächst bequem: Alles findet alles. Genau darin liegt aber das Risiko. Gelangt Schadsoftware auf einen Arbeitsplatz, kann sie sich unter ungünstigen Bedingungen zu weiteren Geräten bewegen. Auch ein kompromittiertes WLAN-Gerät oder ein unsicherer Drucker kann zum Einstiegspunkt werden.
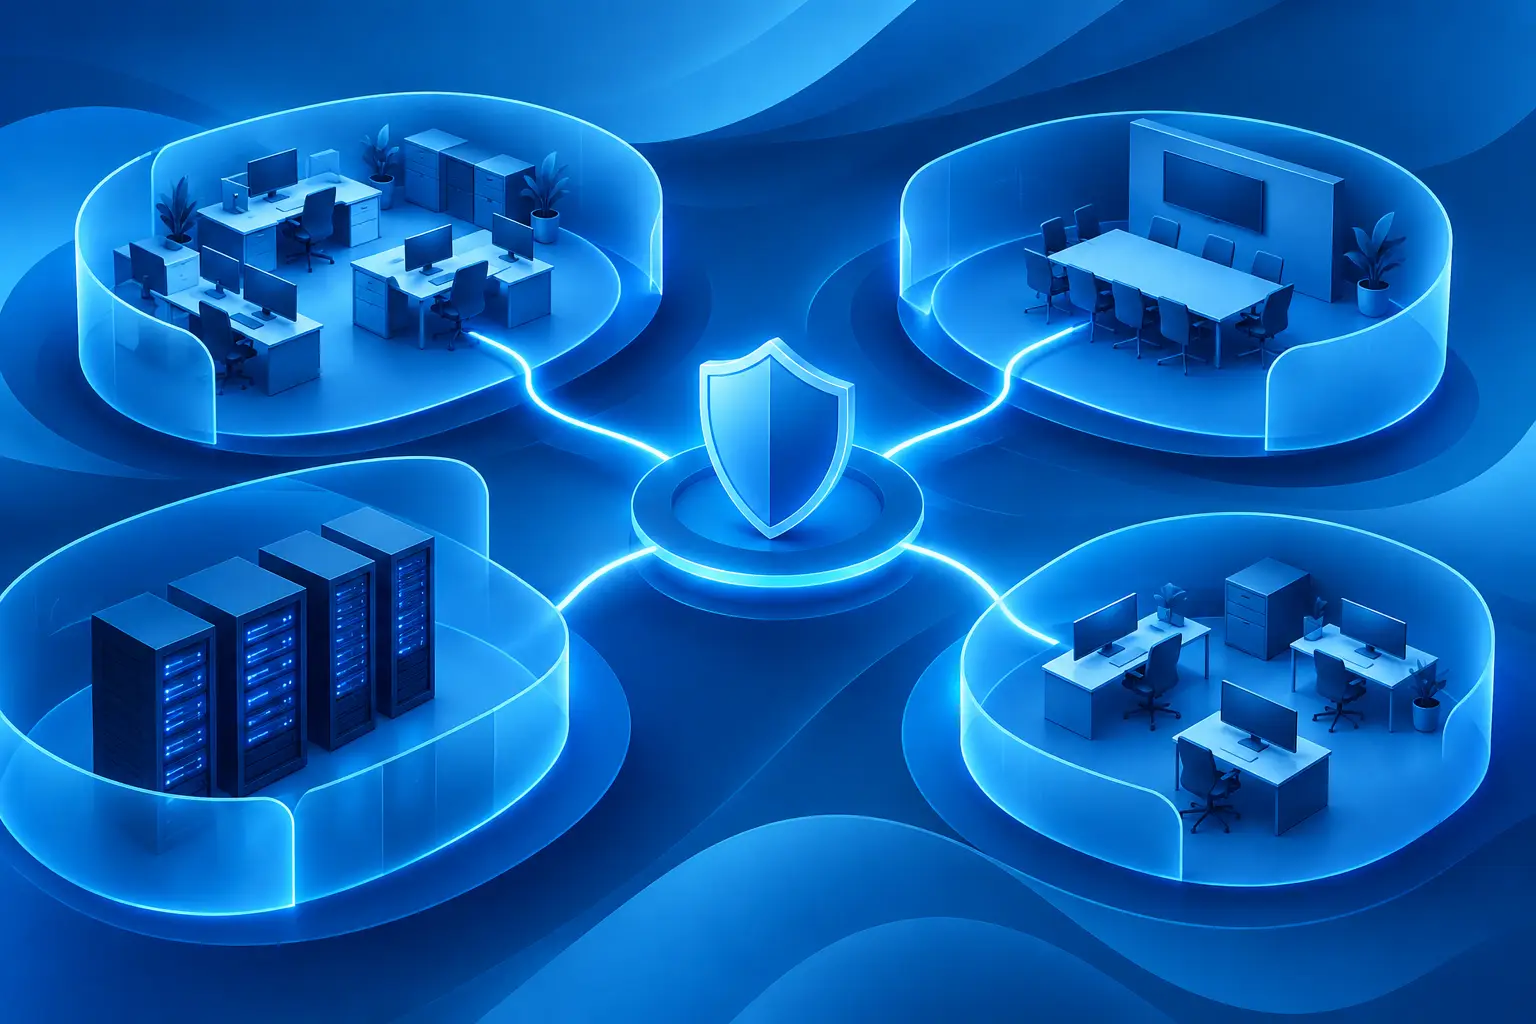
Bei der Segmentierung wird das Netzwerk deshalb in logisch getrennte Bereiche aufgeteilt. Diese Bereiche werden oft als VLANs bezeichnet. Entscheidend ist nicht die technische Bezeichnung, sondern die Regel dahinter: Welche Geräte dürfen miteinander kommunizieren, und welche bewusst nicht?
Ein typisches Büro muss beispielsweise nicht zulassen, dass das Gäste-WLAN auf interne PCs zugreifen kann. Auch Drucker benötigen in der Regel keinen freien Zugriff auf Serverdaten. Berechtigungen werden gezielt vergeben, statt das gesamte Netzwerk offen zu halten. Das folgt einem einfachen Grundsatz: Nur der Zugriff, der für die Arbeit erforderlich ist, wird erlaubt.
Warum eine Trennung mehr leistet als Sicherheit
Der Sicherheitsgewinn steht meist im Vordergrund. Segmentierung begrenzt jedoch auch die Auswirkungen von Störungen. Wenn ein Gerät auffällig wird, lässt es sich schneller eingrenzen. Das spart Zeit, wenn Mitarbeitende nicht arbeiten können oder ein Sicherheitsvorfall untersucht werden muss.
Auch die Leistung kann profitieren. Videokonferenzen, Telefonie oder große Backups erzeugen teils viel Datenverkehr. Werden diese Dienste sinnvoll getrennt und priorisiert, müssen sie nicht unnötig mit Gästen oder unkritischen Geräten konkurrieren. Ob das bei einem kleinen Team wirklich nötig ist, hängt von der vorhandenen Technik und dem Arbeitsalltag ab. Nicht jedes Büro braucht eine komplexe Priorisierung. Eine saubere Basisstruktur braucht es trotzdem.
Hinzu kommt die Übersichtlichkeit. Wächst ein Unternehmen, kommen oft neue Geräte und Anforderungen hinzu: eine Zeiterfassung, Kameras, ein zweiter Standort, eine Produktionsmaschine oder zusätzliche Homeoffice-Arbeitsplätze. Mit einer dokumentierten Segmentierung bleibt nachvollziehbar, wo etwas hingehört und welche Freigaben nötig sind.
Netzwerksegmentierung im Büro planen: zuerst den Ist-Zustand klären
Eine gute Planung beginnt nicht mit dem Kauf eines neuen Switches. Zuerst sollte klar sein, was heute im Netzwerk vorhanden ist und wie es genutzt wird. In der Praxis fehlen genau diese Informationen häufig, weil Geräte über Jahre hinzugekommen sind.
Erfassen Sie Arbeitsplätze, Notebooks, Server, Drucker, Telefone, WLAN-Zugangspunkte, Firewalls, Switches und Sondergeräte. Denken Sie auch an Dinge, die leicht übersehen werden: Konferenzsysteme, private Mobilgeräte, smarte Steckdosen, Zugangskontrollen oder Geräte von Dienstleistern. Nicht jedes Gerät muss zwingend ins interne Netz.
Danach folgt die entscheidende Frage: Wer muss mit wem sprechen? Ein Arbeitsplatz benötigt möglicherweise Zugriff auf einen Fileserver, Microsoft-365-Dienste, bestimmte Drucker und das Internet. Ein Gast benötigt dagegen nur einen Internetzugang. Ein Backup-System braucht Verbindung zu Servern, aber nicht zu jedem Arbeitsplatz. Diese Anforderungen werden als Kommunikationswege festgehalten.
Dabei hilft es, nicht vom Ausnahmefall auszugehen. Wenn ein einzelner Rechner zeitweise auf ein Sondergerät zugreifen muss, ist eine gezielte Freigabe besser als ein dauerhaft offenes Netzwerk. So bleibt die Struktur auch in sechs Monaten noch verständlich.
Sinnvolle Bereiche für viele mittelständische Büros
Die genaue Aufteilung richtet sich nach Größe, Technik und Schutzbedarf. Für viele Unternehmen in Berlin und Brandenburg ist eine pragmatische Struktur sinnvoller als ein überfrachtetes Konzept mit zehn oder zwanzig Segmenten. Folgende Bereiche bilden häufig eine gute Grundlage:
- Mitarbeiter-Netz: Rechner und Notebooks, die für die tägliche Arbeit genutzt werden.
- Server und zentrale Dienste: Dateiserver, virtuelle Server, Anwendungen, Verzeichnisdienste und Backup-Ziele.
- Drucker und Bürogeräte: Netzwerkdrucker, Scanner sowie vergleichbare Geräte mit begrenztem Zugriffsbedarf.
- Telefonie und Konferenztechnik: IP-Telefone, Videokonferenzsysteme oder vergleichbare Kommunikationsgeräte.
- Gäste und private Geräte: Besucher, private Smartphones und Geräte, die keinen Zugriff auf interne Systeme erhalten sollen.
- Technik und Verwaltung: Switches, WLAN-Zugangspunkte, Firewalls und gegebenenfalls Kameras oder Zutrittsanlagen.
Nicht jeder Bereich muss sofort getrennt werden. Ein Unternehmen mit acht Arbeitsplätzen und einem kleinen Server hat andere Anforderungen als ein Betrieb mit mehreren Etagen, Lagertechnik und Außendienst. Wichtig ist, die Trennung dort umzusetzen, wo sie Risiken tatsächlich reduziert und den Betrieb nicht unnötig kompliziert macht.
Die Firewall-Regeln entscheiden über den Nutzen
VLANs allein reichen nicht aus. Erst die Regeln zwischen den Bereichen machen aus der technischen Trennung ein Sicherheitskonzept. Die Firewall legt fest, welche Verbindungen erlaubt oder blockiert werden.
Eine gute Ausgangsregel lautet: Verbindungen zwischen Segmenten sind zunächst gesperrt. Danach werden nur die benötigten Zugriffe freigegeben. Mitarbeiter-PCs dürfen etwa den zentralen Server erreichen. Das Gäste-Netz darf ins Internet, aber nicht zu internen IP-Adressen. Ein Drucker darf Druckaufträge annehmen, braucht aber keinen freien Weg zu allen Systemen.
Hier ist Augenmaß gefragt. Zu strenge Regeln können Arbeitsabläufe behindern, zu offene Regeln schaffen nur eine Scheinsicherheit. Deshalb sollten Freigaben getestet und verständlich dokumentiert werden. Wenn eine Anwendung plötzlich nicht funktioniert, muss der zuständige Ansprechpartner nachvollziehen können, welche Verbindung fehlt und warum.
Besonders sorgfältig sollten Zugänge für externe Dienstleister behandelt werden. Fernwartung kann sinnvoll und notwendig sein, sollte aber zeitlich begrenzt, nachvollziehbar und möglichst auf die benötigten Systeme beschränkt sein. Ein dauerhaft offener Zugang ist selten die beste Lösung.
WLAN nicht als Nebenpunkt behandeln
Das WLAN ist oft der Bereich, in dem sich Komfort und Sicherheit am deutlichsten berühren. Mitarbeitende erwarten stabiles Arbeiten mit Notebook und Smartphone. Besucher erwarten einen unkomplizierten Zugang. Beides ist möglich, wenn interne und externe Nutzung sauber getrennt werden.
Das Mitarbeiter-WLAN sollte nach denselben Regeln arbeiten wie kabelgebundene Arbeitsplätze. Das Gäste-WLAN braucht einen eigenen Bereich mit reinem Internetzugang. Eine gemeinsame Kennung für Mitarbeitende, Gäste und externe Partner ist zwar bequem, aber kaum kontrollierbar.
Auch Geräte wie Konferenzdisplays oder private Smartphones verdienen eine bewusste Entscheidung. Manche Unternehmen erlauben sie im internen Netz, andere weisen ihnen ein separates Segment zu. Die richtige Lösung hängt davon ab, welche Daten verarbeitet werden, wie die Geräte verwaltet sind und ob Mitarbeitende darauf Einfluss haben.
Technik, Dokumentation und Betrieb müssen zusammenpassen
Für eine saubere Umsetzung benötigen Switches, WLAN-Zugangspunkte und Firewalls Funktionen zur Segmentierung. Ältere oder einfache Geräte unterstützen das nicht immer ausreichend. Bevor neue Hardware angeschafft wird, sollte deshalb geprüft werden, welche Funktionen vorhanden sind und ob sie verlässlich administriert werden können.
Mindestens genauso wichtig ist die Dokumentation. Sie sollte zeigen, welche Netzwerkbereiche es gibt, welche Geräte dort vorgesehen sind, welche IP-Bereiche genutzt werden und welche Regeln zwischen den Bereichen gelten. Diese Unterlagen sind keine Bürokratie. Sie verkürzen die Fehlersuche, erleichtern Vertretungen und verhindern, dass Änderungen später zufällig erfolgen.
Im laufenden Betrieb gehört die Segmentierung regelmäßig auf den Prüfstand. Neue Mitarbeitende, neue Anwendungen oder ein zusätzlicher Standort verändern die Anforderungen. Auch Firewall-Regeln sollten nicht einfach wachsen, bis niemand mehr weiß, warum sie existieren. Regelmäßige Kontrolle hält die Struktur wirksam und übersichtlich.
Schrittweise umsetzen statt den Betrieb zu gefährden
Eine Umstellung muss nicht an einem Wochenende mit hohem Risiko erfolgen. Häufig ist ein gestuftes Vorgehen sinnvoll. Zuerst wird das Gäste-WLAN getrennt, danach folgen Drucker und Bürogeräte. Server und zentrale Anwendungen werden erst dann umgestellt, wenn Abhängigkeiten klar getestet sind.
Vor jeder Änderung sollten Sicherungen, ein Rückfallplan und ein abgestimmtes Zeitfenster vorhanden sein. Gerade bei Telefonie, Warenwirtschaft oder zentralen Dateidiensten kann ein Fehler den Betrieb unmittelbar treffen. Wer hier sorgfältig plant, vermeidet hektische Notlösungen während der Arbeitszeit.
PAPE-IT begleitet solche Schritte mit einem festen Ansprechpartner, der die vorhandene Umgebung prüft, die Umsetzung verständlich erklärt und den Betrieb danach weiter im Blick behält. Das Ziel ist nicht möglichst viel Technik, sondern eine IT, die einfach läuft und bei Veränderungen nachvollziehbar bleibt.
Eine gut geplante Segmentierung ist kein einmaliger Sicherheitskauf. Sie ist eine klare Ordnung für Ihr Netzwerk – und diese Ordnung gibt Ihnen im Alltag die Freiheit, sich auf Ihr Geschäft zu konzentrieren.